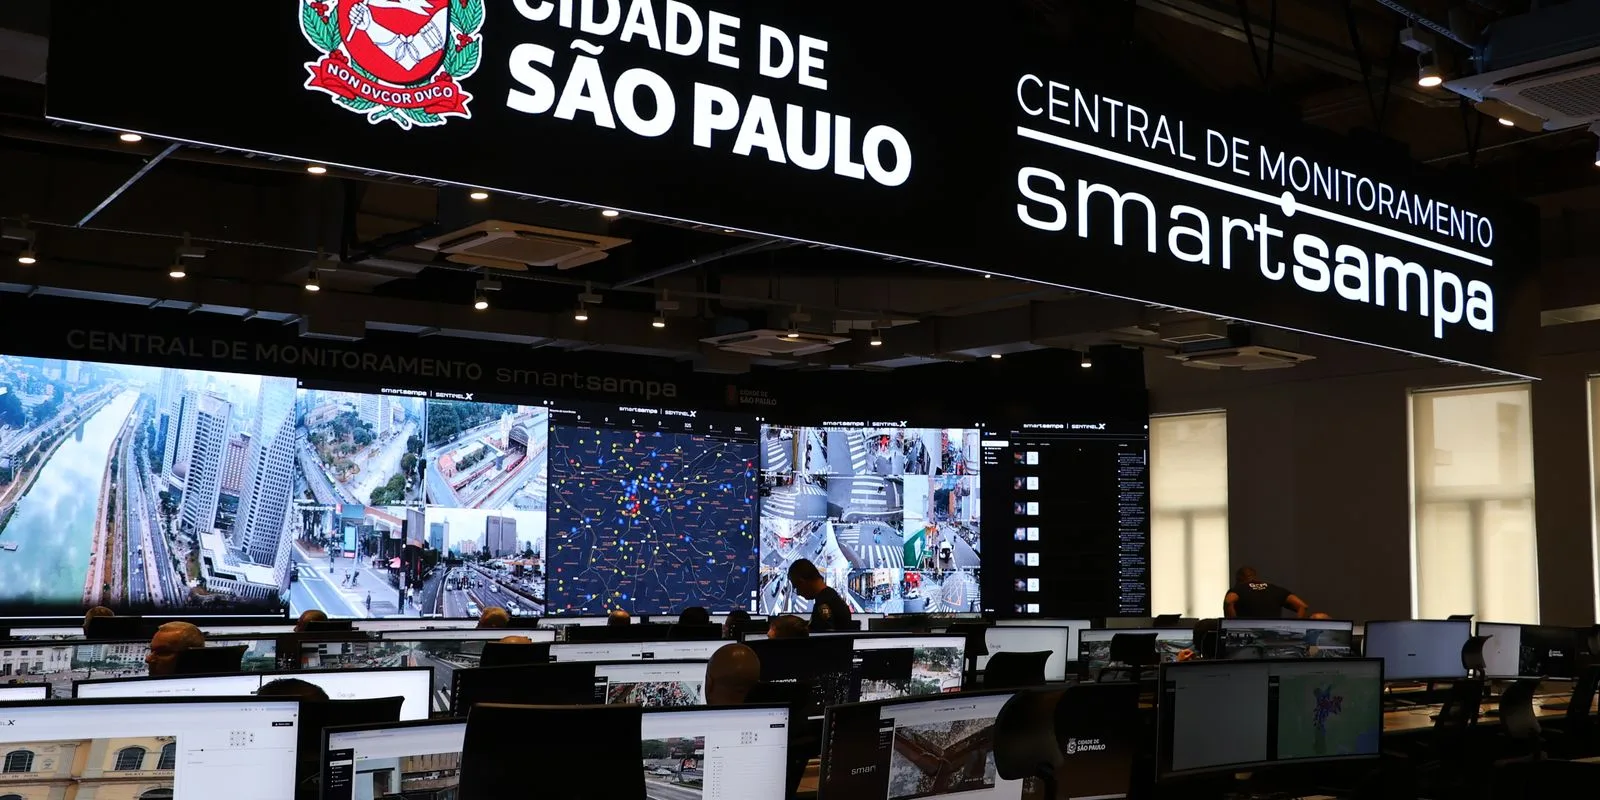
O Conselho Nacional de Direitos Humanos (CNDH) pediu a suspensão do programa Smart Sampa, sistema de câmeras de vigilância da prefeitura de São Paulo, após falhas de segurança terem permitido que terceiros não autorizados tivessem acesso ao videomonitoramento.
A admissão pública da falha ocorreu com a divulgação do caso pelo portal UOL em 20 de outubro, que informou a exposição de credenciais de login, dados cadastrais de agentes de segurança e orientações para replicar a interface da plataforma, mantidos em um repositório público por cerca de 11 meses.
Detalhes da vulnerabilidade
Segundo a reportagem, 181 logins e senhas de usuários, dados cadastrais de mais de 6 mil agentes de segurança e instruções para reproduzir a interface ficaram expostos. Esse material permitiu que terceiros acessassem imagens de mais de 58 mil câmeras, incluindo equipamentos em creches, escolas, hospitais, unidades básicas de saúde e centros de atenção psicossocial. Além disso, era possível consultar cadastros de pessoas físicas (CPF), nomes e placas de veículos, bem como inserir dados no sistema.
Riscos identificados pelo CNDH
O conselho aponta que a ausência de autenticação de duas etapas e o uso de senhas previsíveis colocaram dados sigilosos de agentes de segurança em risco, bem como imagens de espaços públicos. A exposição permitia observar a cidade e localizar pessoas determinadas durante 11 meses, segundo o CNDH.
Impactos sobre direitos e violações citadas
O CNDH afirmou que podem ter ocorrido rastreamentos do trajeto de policiais entre bases, além da rotina de militares das Forças Armadas. Também destacou risco ao sigilo profissional de advogados e jornalistas, com possibilidade de identificação, acompanhamento ou perseguição por terceiros desconhecidos. O dano, segundo o órgão, tem natureza transindividual.
Conformidade com normas do CNDH
O Conselho afirma que o Smart Sampa violaria regras estabelecidas pela Resolução CNDH nº 17/2025, que trata do uso de tecnologias de reconhecimento facial em espaços públicos. A manutenção de credenciais ativas, vulneráveis e sem autenticação em dois fatores, por 11 meses, seria uma afronta à obrigação de segurança prevista no artigo 3º, parágrafo 1º. O uso de credenciais previsíveis compromete a integridade dos registros de auditoria e viola o artigo 4º, inciso V. A ausência de supervisão, revelada pela descoberta da exposição pela imprensa, também viola o artigo 4º, VIII.
Medidas recomendadas e próximos passos
O CNDH informou que comunicará o ocorrido ao Ministério Público do Estado de São Paulo (MPSP) e ao Ministério Público Federal, recomendando a instauração de inquérito civil e a proposição de ação civil pública contra o município. Além disso, o conselho emitiu uma notificação ao MPSP solicitando a suspensão do uso do sistema, a preservação dos registros e a reparação dos danos morais coletivos causados aos direitos difusos e coletivos.
Busca por posicionamento
A Agência Brasil procurou a prefeitura de São Paulo para um posicionamento, mas não houve resposta até a publicação desta matéria.